PHP の脆弱性 php2shell の続報。レンタルサーバーが直しても安心できない理由と、今日確かめる3つのこと
この記事のポイント
- ✓PHP の脆弱性 php2shell の続報です
- ✓攻撃は公表の4日前から始まっていました
- ✓レンタルサーバーが直しても安心できない理由と
PHP の脆弱性、レンタルサーバーが直してくれたから大丈夫。 そう思っている方に、読んでいただきたい続報です。
公表から3日たって、新しい事実が分かってきました。 22年サーバーを運用してきた立場から、続報で分かった4つの事実と、サイトの持ち主が今日確かめることをまとめます。
動画でも解説しています。
事実1.攻撃は、公表の4日前から始まっていた
Amazon のセキュリティチームが、10月17日の時点で、この脆弱性を突こうとする通信を、自社のおとりのサーバーで観測していたと発表しました。
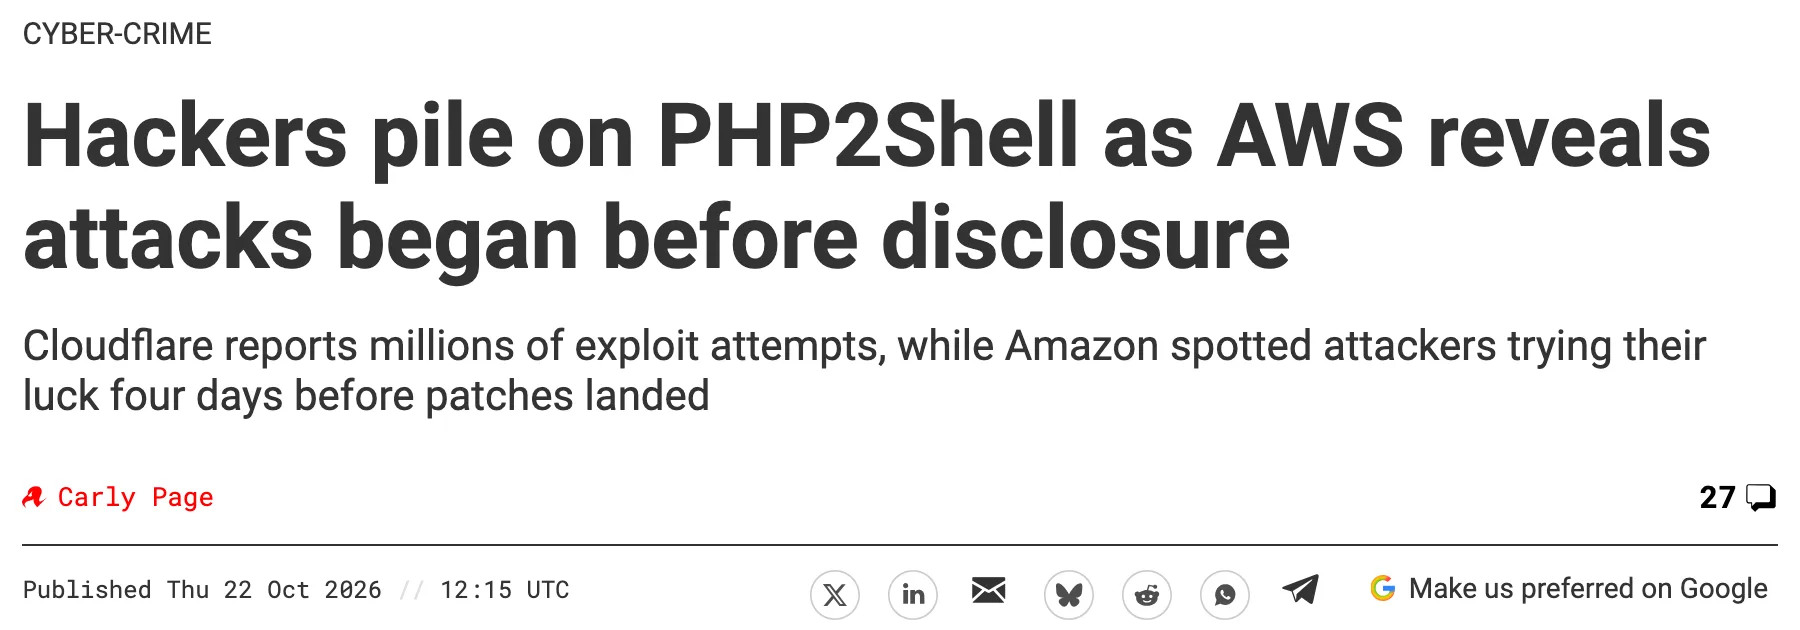
PHP の開発チームが問題を公表して、修正版を出したのは、10月21日の夜です。
発信元は、身元を隠すための商用の匿名化ネットワークでした。 公表の前に、攻撃の情報をどうやって手に入れたのかは、分かっていないとしています。
事実2.攻撃の試みは、数百万回に
Cloudflare のプリンス CEO によると、攻撃の試みは次のように増えました。
- 公表前の10時間:数千回
- 公表から45分:数万回
- 公表から2時間:数十万回
- いま:数百万回
日経のインタビューでは、1分に100万回のペースで攻撃を観測している、と話しています。
事実3.サイトのおよそ半分は、修正版を当てるのが難しい
日経の報道では、PHP を使うサイトのおよそ半分は、修正版を当てるのが難しいと推計されています。 サポートの終わった、古い PHP で動いているからです。
事実4.この脆弱性を見つけたのは、AI だった
アメリカの Calif という会社が、OpenAI の取り組みの中で GPT を使い、今年の夏に見つけました。 Wiz という会社も別に、Gemini と GPT で同じ結論にたどり着いています。
AI が穴を見つける時代は、AI が穴を突く時代でもあります。 そう考えて守る必要があります。
被害の状況
日本政府、ドイツ、オランダの当局は、10月23日の時点で、成功した攻撃は確認していないとしています。 ただ、研究者は1日足らずで動く攻撃のコードを作ったと報告しています。 安心できる状況ではありません。
国内では、次のような影響が出ています。
- みずほ銀行、静岡銀行、ANA、JAL、JR東日本、セブンイレブンが、一部のサービスを停止
- ドコモは、エリアメールの一部を停止
- サイトの停止は、500件を超えたと報じられている
レンタルサーバーは、エックスサーバー、さくら、ロリポップ、ConoHa WING などが、10月22日中に修正版の適用を終えています。
サーバー会社が直してくれたら、安心なのか
違います。 サーバー会社が直すのは、PHP そのものだけです。
更新すれば、これからの攻撃は防げます。 でも、更新する前に入り込まれていたら、更新しても元には戻りません。
攻撃は10月17日から始まっていました。 だから Amazon も、少なくとも10月17日までさかのぼって調べてください、と言っています。
サイトの持ち主が確かめる3つのこと
1.見覚えのないファイルが増えていないか
特に、PHP のファイルが最近書き換えられていないかを見ます。 WordPress なら、wp-content の中に知らない .php が無いか。 更新日時を、10月17日以降で並べて見てください。
2.アクセスログ
10月17日以降の、multipart の POST で、PHP_SESSION_UPLOAD_PROGRESS という文字列を含む通信が無いか。 これが、Amazon の示した攻撃の痕跡です。
3.見慣れないプロセス
PHP から起動されたシェルや、外へのダウンロードです。 CISA と Amazon が、監視するように勧めている動きです。
修正版が無い、古い PHP の方へ
選択肢は2つです。
- PHP 8.2以上へ移行する
- 使っていないサイトなら止める
更新されていない休眠サイトは、狙われるだけの存在です。 止めてください。
移行に時間がかかる間は、Cloudflare の WAF を前に置く手があります。 php2shell 向けの防御は、無料プランでも自動で有効になっています。
ただ、攻撃者は検知をすり抜けようと、通信を変えてきています。 WAF はあくまで時間稼ぎで、更新の代わりにはなりません。
ご相談
自分のサイトが入られていないか不安な方、確かめ方が分からない方は、ご相談ください。 ご自身のサイトでなくても、知り合いやクライアントのサイトでも構いません。
脆弱性の仕組みと、古い PHP のサーバーで行った防御の手順は、前回の記事に書きました。
https://hirajo.com/blog/note-php2shell
内容は、2026年10月24日時点の公表情報と報道(The Register、The Hacker News、日本経済新聞、GIGAZINE、さくらインターネット、IPA)に基づいています。