個人情報の流出が続いて不安な人へ。いまやっておきたい対策
この記事のポイント
- ✓2026年10月に発表された個人情報の漏洩と
- ✓Canva・Dropbox・Adobe など大手のクラウドサービスの過去の漏洩を並べ
- ✓いますぐやっておきたい対策をまとめました
10月に入ってから、個人情報の漏洩の発表が毎日のように続いています。 「自分も登録していたかも」と、不安になっている方も多いと思います。
ただ、騒ぐだけでは何も変わりません。 不安なときほど、いま何をしないといけないかを知っておくことが大事です。
この記事では、10月に発表された漏洩と、仕事で使っている大手のサービスの過去の漏洩を並べたうえで、いますぐやっておきたい対策をまとめます。
10月に発表された主な漏洩
10月1日から9日までに発表されたものから、主なものを並べました。 件数は、各社が発表した最大の数字です。
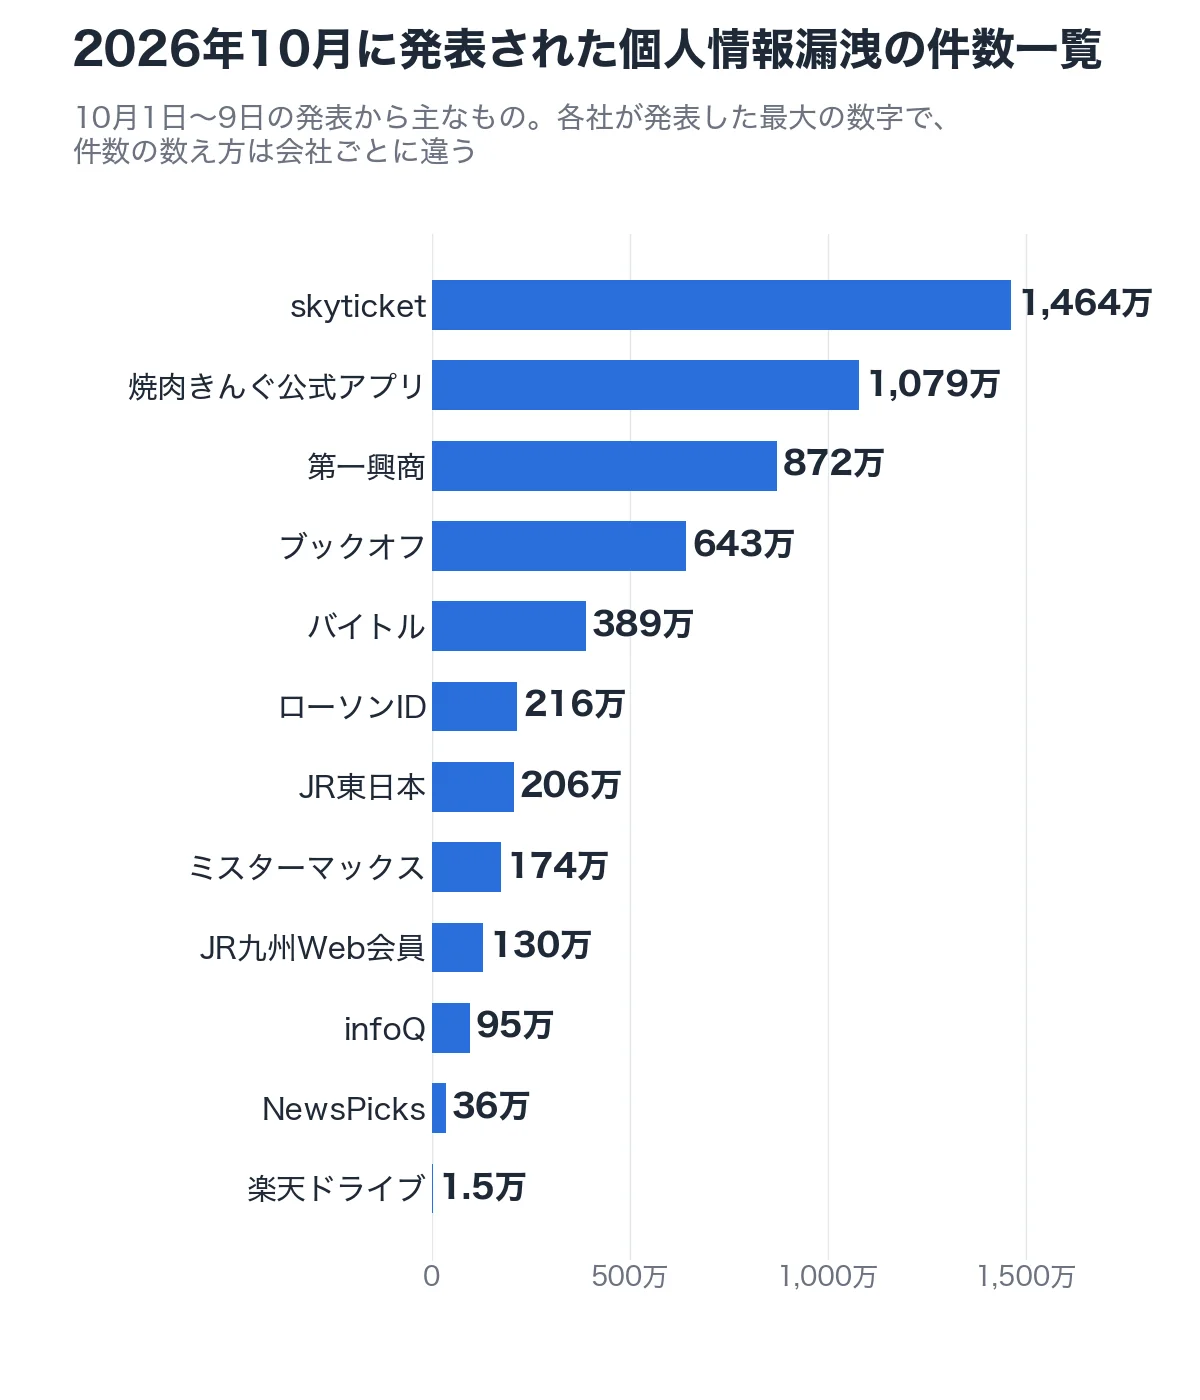
- skyticket:約1,464万件
- 焼肉きんぐ公式アプリ:約1,079万件
- 第一興商:約872万件
- ブックオフ:最大約643万件
- バイトル:最大約389万件(メールアドレス)
- ローソンID:約216万件
- JR東日本:約206万件(えきねっと約167万件、大人の休日倶楽部約39万件)
- ミスターマックス:最大約174万人
- JR九州Web会員:約130万件(メールアドレス)
- infoQ:最大約95万件
- NewsPicks:カード情報の一部約36万件、メールアドレス約32万件
- 楽天ドライブ:15,382アカウント分の保存データ(写真や文書など)
いちばん大きい skyticket は約1,464万件で、そのうち約413万件には、ログインのパスワードも含まれていました(ハッシュ化した状態)。 件数は、人数ではなく会員番号の数などで数えているところもあります。
大手のクラウドサービスも、過去に漏れていた
フリーランスの方が、毎日の仕事で使っているサービスも例外ではありません。
- Canva(2019年):約1億3,700万件。メールアドレス、氏名、パスワード(ハッシュ化した状態)
- Dropbox(2012年に発生、2016年に公表):約6,800万件。メールアドレスとパスワード(ハッシュ化した状態)
- Adobe(2013年):約3,800万人分のIDとパスワード。約290万人分の暗号化したカード情報も
- LinkedIn(2012年に発生、2016年に公表):1億件以上。メールアドレスとパスワード
- Evernote(2013年):ユーザー名、メールアドレス、パスワード(ハッシュ化した状態)。全ユーザーのパスワードを強制的にリセット
- Slack(2015年):ユーザー名とパスワード(ハッシュ化した状態)。入力したパスワードを盗むコードまで仕込まれていた
- マネーフォワード クラウド(2026年5月):顧客124名分の氏名またはメールアドレスなど
- 楽天ドライブ(2026年10月):15,382アカウント分の写真や文書などの保存データ
Dropbox と LinkedIn は、漏れたのが2012年で、分かったのは4年後の2016年です。 漏れたことに、何年も気づかないこともあります。
怖いのは、パスワードの使い回し
2020年には、Zoom のアカウント約53万件が売りに出されていたと報じられました。 ただ、これは Zoom から漏れたものではありません。 ほかのサービスで漏れたIDとパスワードを当てて、開けられてしまったアカウントです。
2019年には、Chatwork でも、ほかのサービスで漏れたIDとパスワードによるログインの試みが増えたと発表されました(Chatwork は検知して遮断したとしています)。
同じパスワードを使い回していると、1か所で漏れただけで、漏れていないサービスまで開けられてしまいます。 Dropbox も LinkedIn も Adobe も、漏洩のあと、同じパスワードを使っているほかのサービスでも変えるよう呼びかけていました。
いまやっておきたい対策
- 漏れたサービスのパスワードを変える(お詫びメールのリンクからではなく、公式サイトか公式アプリから)
- 同じパスワードを使い回しているサービスも、全部変える
- 2段階認証を設定する(ログインのたびに、スマホに届くコードを入れる仕組み)
- パスワードはサービスごとに別にする。覚えきれないなら、パスワード管理アプリに任せる
- クレジットカードの明細を見て、覚えのない請求はすぐカード会社へ
- 「お詫び」「返金」を名乗るメールやSMSのリンクは開かない
- 電話やメールで、パスワードや暗証番号を聞かれても答えない(skyticket も、メールや電話で聞くことはないと書いています)
結局、どうすればいいか
まず、漏れたサービスのパスワードと、同じパスワードを使い回しているサービスのパスワードを変える。
不安な方は、この2つだけでも今日中にやっておいてください。 大手のサービスでも漏れることはあります。 漏れたときに被害を広げないのは、自分の側の備えです。
よくある質問
Q. 自分のメールアドレスが漏れたかどうか、調べる方法はありますか
Have I Been Pwned(ハブ・アイ・ビーン・ポウンド)というサイトで、メールアドレスを入れると、過去に漏れたサービスの一覧が出ます。 Canva、Dropbox、Adobe、LinkedIn などの海外の漏洩は登録されています。 ただ、10月に発表された国内の12件は、10月11日の時点で1件も登録されていません。 国内のサービスについては、各社からのお知らせと公式サイトで確かめてください。
Q. お詫びのメールが届いたら、どうすればいいですか
メールの中のリンクは開かずに、公式サイトか公式アプリから、自分でログインして確かめてください。 お詫びや返金を名乗る偽のメールやSMSも届きます。